Clients Revolut : attention à ces messages de phishing, ils visent vos données biométriques

Quelques jours après une fuite des données de clients Revolut, certains reçoivent des SMS frauduleux tentant de voler leurs informations, notamment biométriques. La méthode utilisée est assez retorse, méfiez-vous si vous êtes concerné.
Coïncidence ou conséquence ? Le 14 septembre 2026, nous vous racontions comment les pirates du groupe « iamnotavillain » parvenaient à récupérer les données de 700 clients fortunés de la néobanque Revolut. Ils se sont fait passer pour une agence gouvernementale italienne puis ont simplement demandé les informations souhaitées. Et à peine quelques jours plus tard, les experts en cybersécurité de chez Malwarebytes reçoivent les premiers rapports faisant état d’une campagne de phishing par SMS à destination des clients Revolut.
Lire aussi – Revolut obtient enfin sa licence bancaire française, de nouveaux services arrivent
L’envoi des messages se fait à travers les mêmes plateformes professionnelles que celles utilisées par la banque. À la réception, le smartphone va considérer qu’il émane de l’établissement et va donc le placer dans une seule conversation qui mélangera les SMS légitimes de Revolut et celui des pirates. C’est ce qu’on appelle le « Sender ID spoofing », ou usurpation de l’identifiant d’expéditeur. Une technique qui permet de mieux piéger les victimes.
Des clients Revolut reçoivent en ce moment des SMS frauduleux, attention
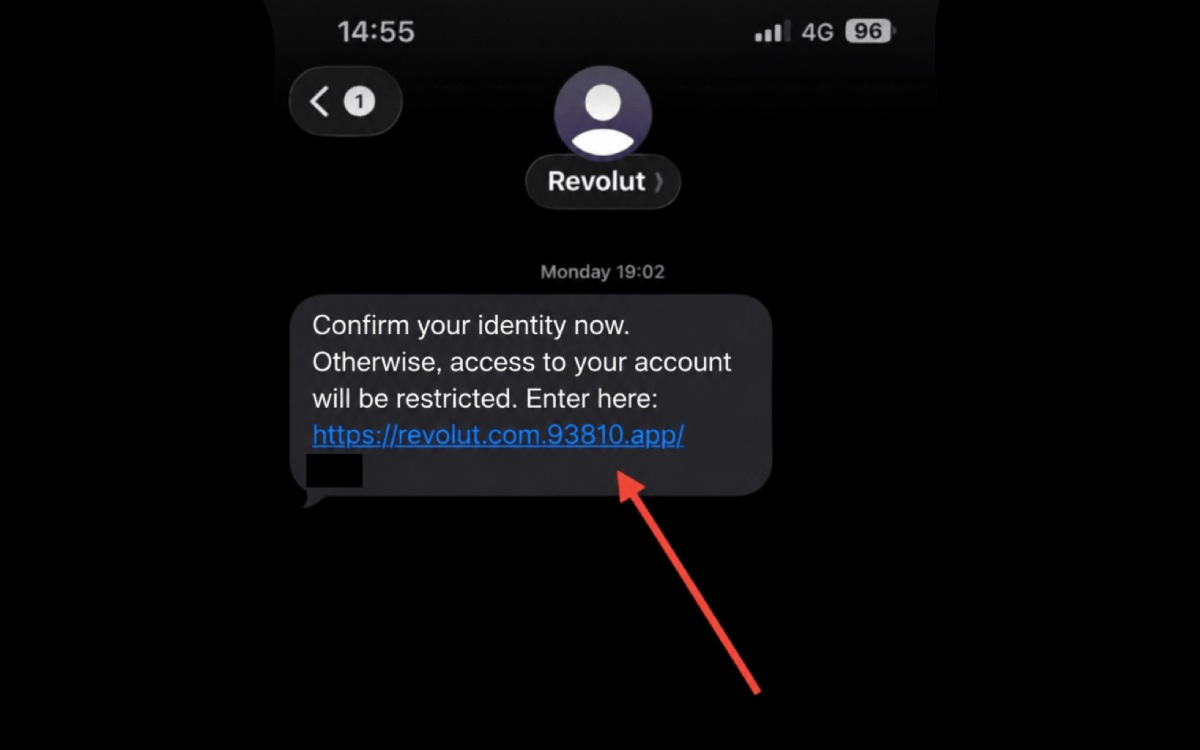
Vous pouvez voir l’un des messages envoyés par les hackers ci-dessous. Il indique que si vous ne confirmez pas votre identité immédiatement, l’accès à votre compte sera restreint. Un cas classique d’appel à la peur et à l’urgence. Le lien contenu dans le SMS envoie sur une page demandant l’accès à la caméra du mobile. Accepter affiche une imitation de la vérification d’identité vidéo utilisée par Revolut. Le but étant ici de récupérer cette donnée biométrique afin de s’en servir plus tard à votre insu. Ensuite, le mot de passe de votre compte Revolut sera exigé.
Avec ça, les pirates ont largement de quoi faire pour voler votre argent ou accéder à d’autres de vos comptes en ligne. La plus grande prudence est donc de mise. À ce stade, rien ne permet d’affirmer avec certitude que la campagne de phishing est liée à la récente fuite de données. Malwarebytes le soupçonne, mais n’exclue pas une simple tentative de profiter de l’événement sans y être associé.