Attention, le vrai site de ChatGPT héberge un faux modèle qui installe un virus sur votre PC

Des pirates ont détourné les GPT personnalisés de ChatGPT pour créer un faux modèle baptisé Plus 5.6. Hébergé sur le site officiel d’OpenAI, il affiche une adresse parfaitement légitime dans le navigateur. La suite de l’opération pousse la victime à lancer elle-même l’infection de son ordinateur.
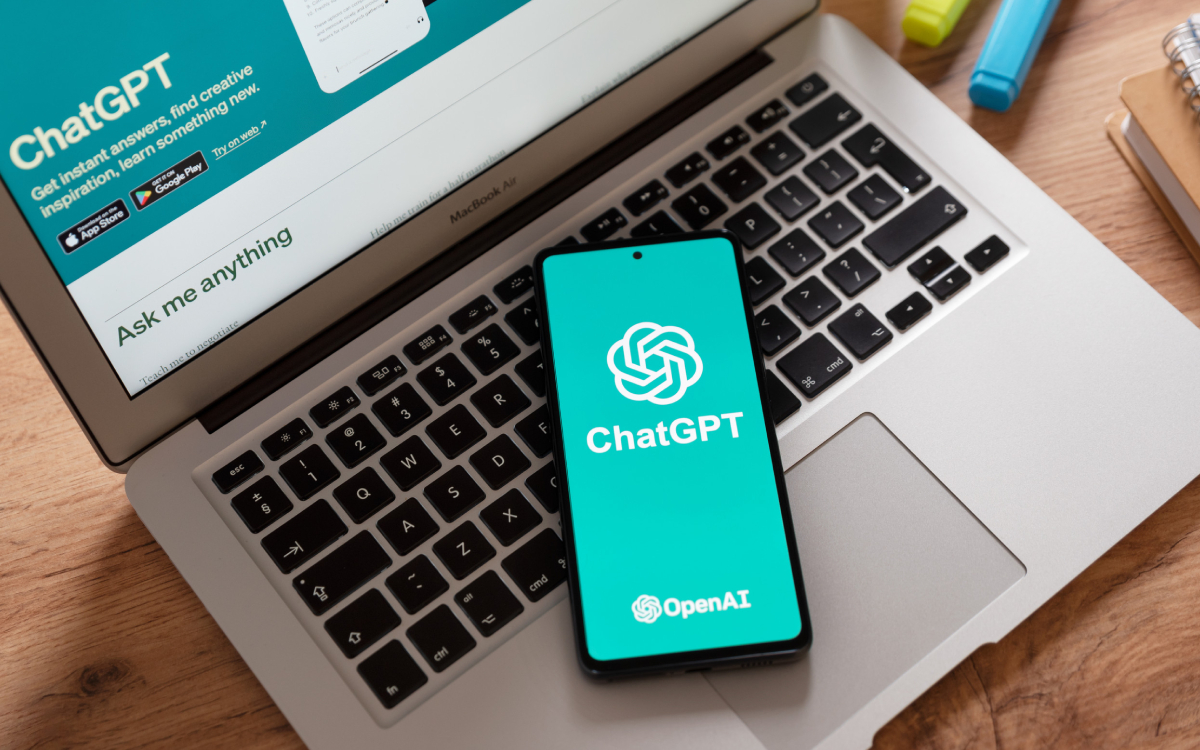
ChatGPT
Crédits : 123RF

Repérer une arnaque en ligne tenait longtemps à quelques indices visuels. Adresse mal orthographiée, fenêtre surgissante douteuse, bouton de téléchargement trop insistant, la plupart des internautes connaissent ces signaux. Face à ces réflexes, les pirates ont trouvé la parade. Ils s’installent directement sur des services de confiance, comme le montrent les fausses annonces Google qui imitent ChatGPT. Devant une URL légitime, la méfiance tombe.

Avec ses centaines de millions d’utilisateurs, l’assistant d’OpenAI attire logiquement les escrocs. Son éditeur a renforcé la protection du chatbot cette année, notamment avec le mode Lockdown déployé sur ChatGPT. Plusieurs chercheurs en cybersécurité viennent pourtant de repérer une campagne malveillante lancée depuis le site officiel du service. Aucun téléchargement ne paraît nécessaire, du moins en apparence. Tout commence sur une page parfaitement officielle.

Un faux modèle Plus 5.6 piège les internautes depuis le site officiel de ChatGPT

Chez Huntress, les chercheurs ont mis au jour un faux modèle baptisé Plus 5.6, fabriqué avec la fonction GPT personnalisés de ChatGPT. Hébergée sur le site officiel, la page affiche une adresse authentique dans le navigateur. Rien ne cloche à l’écran. Quelle que soit la question posée, le robot renvoie toujours le même message, annonçant une indisponibilité du service et proposant un domaine de secours. Certaines victimes ont même atterri là par une annonce sponsorisée placée tout en haut des résultats de recherche Google.

Derrière ce lien de secours s’ouvre une page Google Sites déguisée en vérification Cloudflare. Persuadée de passer un contrôle de routine, la victime copie une commande et la colle dans Windows. Baptisée ClickFix, la méthode repose sur la manipulation plutôt que sur une faille logicielle. Une fois exécutée, la ligne installe un cheval de Troie d’accès à distance, capable de voir l’écran, de fouiller les fichiers, d’activer la webcam et le micro, puis de déposer d’autres programmes malveillants. Huntress a relevé au moins quarante incidents liés à ce domaine piégé. OpenAI aurait supprimé un premier faux modèle le 25 septembre, avant qu’un second apparaisse deux jours plus tard sur ChatGPT.
Réagissez à cet article !

Demandez nos derniers articles !

Huawei s’attaque au Powerwall de Tesla avec cette batterie domestique surpuissante

Bien connu pour ses smartphones, Huawei entend bien marcher sur les plates-bandes de Tesla. Le fabricant chinois vient en effet de dévoiler une nouvelle batterie domestique high-tech, qui vise à…

HMD ressuscite les téléphones à clapet, mais pas comme vous l’imaginez

HMD préparerait un téléphone à clapet destiné aux professionnels et aux personnes âgées. Mais ne vous laissez pas leurrer par son look rétro : l’appareil serait en effet bardé de…

Black Friday : comment vous protéger des faux sites marchands qui en ont après vos données bancaires

Un message accrocheur sur les réseaux sociaux miroitant une belle promo, avec un compte à rebours qui vous presse d’en profiter avant qu’il ne soit trop tard. En ces temps…

Oppo s’apprête à frapper fort avec ses Reno17, voici les caractéristiques qui viennent de fuiter

À la veille de leur présentation officielle, les prochains smartphones haut de gamme d’Oppo se dévoilent déjà. Une fuite nous en apprend davantage sur les caractéristiques techniques des Reno17 et…

GTA 6 attire déjà les hackers, ce faux téléchargement cache un malware dangereux

À quelques jours de sa sortie, le sixième volet de la saga Grand Theft Auto dispose déjà de sa page de téléchargement illégal. Mais ne vous y trompez pas :…

La panne Outlook aurait pu tourner au drame, une piscine allemande en a fait les frais

La récente panne chez Microsoft, qui a notamment affecté le service de messagerie Outlook de l’entreprise, aurait pu avoir des conséquences catastrophiques. En Allemagne, une piscine a vu son taux…

Facebook accède à vos photos sans votre accord ? Meta va payer très cher

Le propriétaire de Facebook, Instagram et WhatsApp vient d’écoper d’une lourde peine en Italie. Accusée d’avoir accédé à certaines photos sans le consentement « spécifique » des utilisateurs, Meta va…

Test Sony ULT Tower 5 : « vous reprendrez bien un peu de basses » ?

Au cœur de l’été 2026, Sony a présenté trois enceintes pour animer les fêtes : les ULT Tower 5, Tower 7 et Tower Max. La plus petite d’entre elles est…

À vous les glaces et granités maison : Ninja casse les prix des CREAMi et SLUSHi pour le Black Friday

Le Black Friday a commencé sur le site officiel de Ninja, et de nombreux produits se retrouvent à petit sacrifié. Vous souhaitez faire vos glaces maison ou rêvez de siroter…

Samsung prépare un grand changement pour ses Galaxy, Google Photos règle le problème des doublons, c’est le récap’ de la semaine

Samsung prépare une grosse évolution pour One UI 10, Google Photos ne crée plus de copies quand vous retouchez une image, Free et Free Mobile ne font plus qu’un, c’est…