Ces pirates déverrouillent des voitures à distance, mais c’est pour la bonne cause

Certaines erreurs de conception dans les applications mobiles de certaines marques de voiture permettent de prendre le contrôle du véhicule. Les ingénieurs de Yuga Lab cherchent ces bugs et les soumettent au fabricant d’automobiles et à leur sous-traitants.
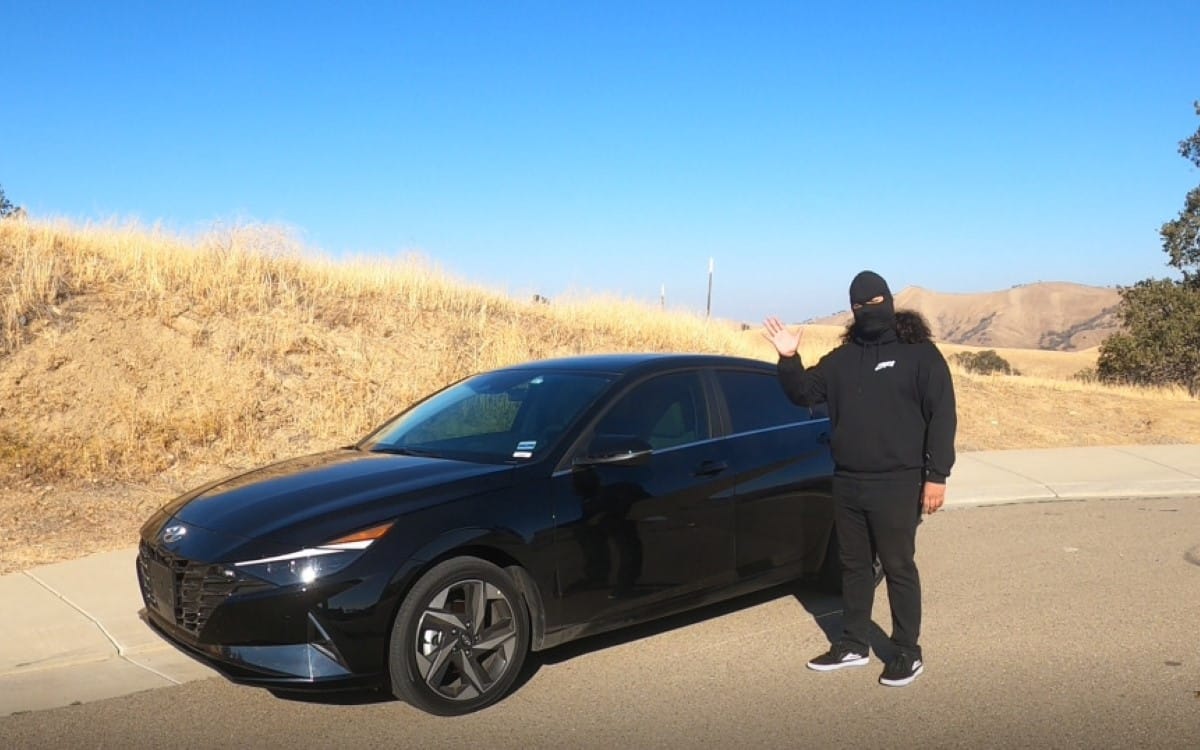
Sam Curry est chercheur en cybersécurité. Avec ses collègues de Yuga Lab, il s’est fait une spécialité de découvrir les failles des voitures connectées. Il a ainsi découvert qu’un bug dans l’application mobile de Hyundai permettrait aux pirates d’usurper votre identité et voler votre voiture. Pour ce faire, il a juste besoin de votre adresse email. Il explique : « en ajoutant un caractère de contrôle, retour chariot ou saut de ligne, à la fin de l’adresse email d’un compte existant, nous avons pu créer un compte qui passait outre les systèmes de vérification ».
We recently found a vulnerability affecting Hyundai and Genesis vehicles where we could remotely control the locks, engine, horn, headlights, and trunk of vehicles made after 2012.
To explain how it worked and how we found it, we have @_specters_ as our mock car thief: pic.twitter.com/WWyY6vFoAF
— Sam Curry (@samwcyo) November 29, 2022
En début d’année, Me Curry et ses collègues ont également découvert une faille de sécurité pouvant affecter des voitures de marque différentes. Ils réalisent ensuite que le point commun entre la plupart des véhicules est le fournisseur de service télématique SiriusXM Connected Vehicles. Cette entreprise peut déverrouiller ou bloquer votre voiture à distance. Pour ce faire, elle a besoin soit de votre adresse email, soit du code VIN du véhicule. La technologie de cette compagnie est très appréciée. La liste de ses clients est longue et compte, entre autres, Fiat, Land Rover, Lexus, Hyundai, Honda ou bien même BMW et Jaguar.
Les pirates peuvent obtenir vos données privées grâce à un simple code VIN
Pour déverrouiller une voiture et en prendre le contrôle, les hackers avaient juste besoin du code VIN du véhicule. Après avoir soumis ce numéro aux serveurs de SiriusXM, ils obtenaient tous les droits pour déverrouiller le véhicule, et en prendre le contrôle. Sam Curry précise : « On pouvait exécuter des commandes sur la voiture et recueillir des informations du compte client juste avec un code VIN, que l’on trouve sur le pare-brise ».
Le système de vérification de Sirius XM laissait paraître les coordonnées et les identifiants de leurs clients dans les en-têtes des requêtes au serveur. À en croire Me Curry, une fois informées de ces failles, les entreprises ne tardent pas à déployer un correctif. Les cybercriminels n’ont pas eu le temps de les exploiter.
Nos voitures sont toujours plus connectées, et c’est bien pratique. Cela dit, leur dépendance croissante à l’informatique et aux technologies sans fil nous expose de plus en plus aux risques de fraude et de vol. Nous revient en mémoire cette série de failles de sécurité liées au Bluetooth qui permettait de voler une Tesla Model X en 90 secondes.
À lire — Tesla : une faille dans la carte-clé permet de voler la voiture en 2 minutes