Tesla Model X : une faille de sécurité Bluetooth permet de voler la voiture électrique en 90 secondes

Les Tesla Model X sont-elles sécurisées à 100 % face à un hacker ? Pas vraiment, à en croire la découverte faite par un chercheur d’une université belge. Celui-ci vient en effet de démontrer qu’une série de failles de sécurité liée au Bluetooth permet d’ouvrir la voiture électrique de Tesla à distance et de la voler le plus simplement du monde une fois introduit dans le véhicule.
 Si les voitures sont aujourd’hui bardées de systèmes électroniques en tout genre, assurant ainsi un certain confort et une meilleure sécurité à leur propriétaire, elles font aussi le régal des voleurs et des experts en sécurité qui tentent par tous les moyens de déjouer les protections mises en place par les constructeurs.
Si une étude de Que Choisir a d’ailleurs récemment montré que les modèles avec clé mains libres sont plus faciles à dérober que les autres, le vol du véhicule reposait sur le signal basse-fréquence du porte-clé. Mais cette fois, c’est sur la gestion du Bluetooth qu’une série de failles a été découverte et elle concerne un modèle bien précis de véhicule : la Model X de Tesla.
Une faille Bluetooth permet d’ouvrir une Model X à distance en un temps record
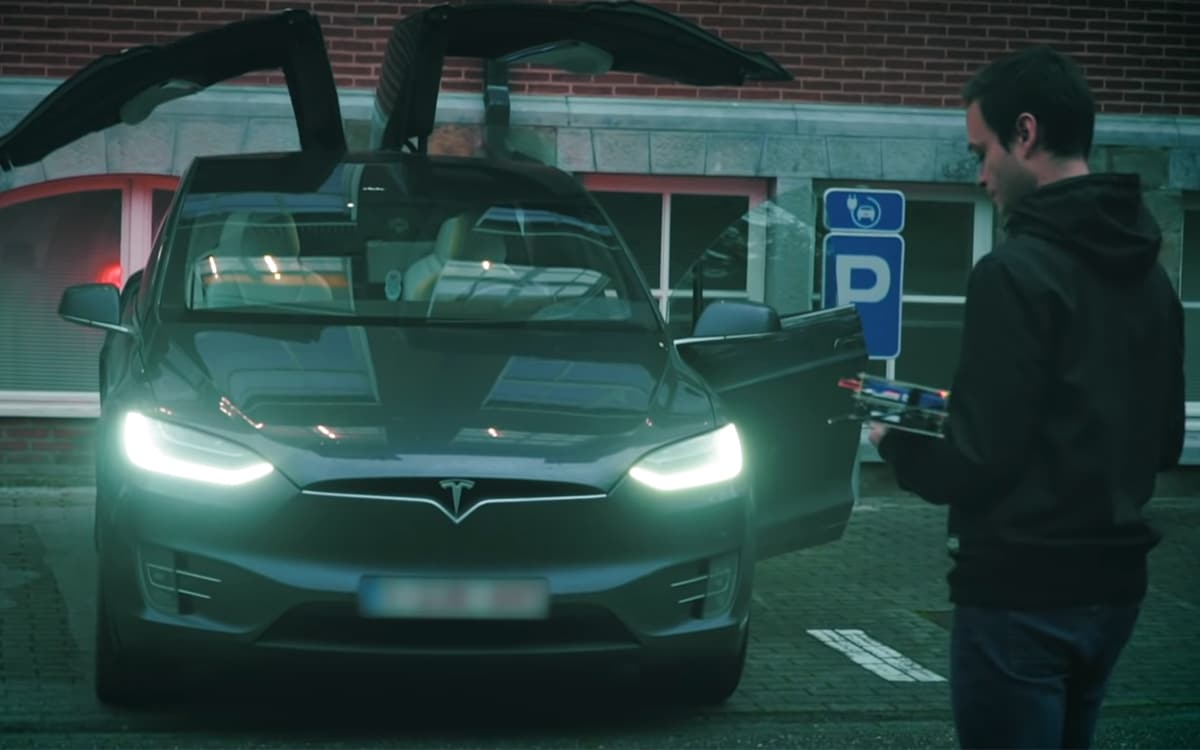
Lennert Wouters, un chercheur en sécurité de l’université belge de KU leuven, vient de dévoiler un ensemble failles de sécurité sur la Tesla Model X liées à la gestion du Bluetooth. Vidéo à l’appui, le chercheur montre à quel point il est facile de voler le véhicule, qui vaut près de 90 000 €.
Les différentes vulnérabilités sur des Tesla Model X qui viennent d’être dévoilées concernent en réalité à la fois le véhicule, mais également son système de déverrouillage sans clé. Si le chercheur qui les a découvertes ne s’épanche pas sur l’origine de ces failles, il en fait néanmoins la démonstration dans la vidéo ci-dessous. Selon Lennert Wouters, la combinaison des différentes vulnérabilités permet de dérober un véhicule en tout juste 1 minute 30.
Pour mener à bien l’opération, il suffit de lire le numéro d’identification de la Tesla Model X, numéro qui se trouve généralement sur le tableau de bord et visible depuis l’extérieur du véhicule à travers le pare-brise. Un petit kit qui tient dans un sac à dos à 300 dollars est également nécessaire : équipé d’un Raspberry Pi, l’appareil est capable de pirater à distance le système déverrouillage de la voiture électrique. Le voleur tourne aux alentours du véhicule (sans en être vraiment trop proche), exécute quelques lignes de commandes et le tour est joué. Le véhicule s’ouvre comme par miracle.
Tesla travaille sur un correctif
Une fois la voiture hackée, le voleur est capable d’en ouvrir les portières. L’opération ne s’arrête pas là, puisqu’il lui faut ensuite s’introduire dans le véhicule pour accéder aux câbles de démarrage. De nouveau, sa machine avec laquelle il avait hacké la Tesla à distance va s’avérer utile, puisque c’est elle qui va lui permettre de pirater l’ordinateur de bord et démarrer la Model X. Là encore, le vol s’effectue rapidement et avec une facilité déconcertante. Le larcin aura duré moins de deux minutes, au nez et à la barbe de ses propriétaires situés non loin de là.
La découverte de Lennert Wouters remonte à août dernier. Il en a aussitôt informé Tesla, qui a assuré travailler sur un correctif. Selon le constructeur, le correctif pourrait nécessiter près d’un mois pour être déployé sur l’ensemble des véhicules. Mais à l’heure actuelle, on ignore néanmoins si le patch a été finalisé et s’il a été déployé sur l’ensemble des Model X à travers le monde. Nous avons contacté Tesla pour avoir davantage d’informations, mais n’avons pas encore obtenu de réponses. Nous n’hésiterons pas à mettre à jour cet article dès qu’elles nous parviendront.
Source : Wired