Ces deux sex-toys hyper populaires sont truffés de failles de sécurité

Les chercheurs en sécurité informatique de chez ESET ont trouvé plusieurs failles de sécurité critiques au sein de deux sex-toys particulièrement populaires : le We-Vibe Jive et le Lovense Max. Certaines données personnelles des utilisateurs, ainsi que des images, pourraient être interceptées par des pirates.
Avec la crise sanitaire et la distanciation sociale, les sex-toys n’ont jamais été aussi populaires. Comme en attestait une étude réalisée par l’iFop auprès de 2000 Français en 2020, la proportion de la population ayant déjà utilisé un sex-toy a atteint les 51%. Seulement, qu’en est-il de la sécurité de ces appareils dont la grande majorité est connectée ?
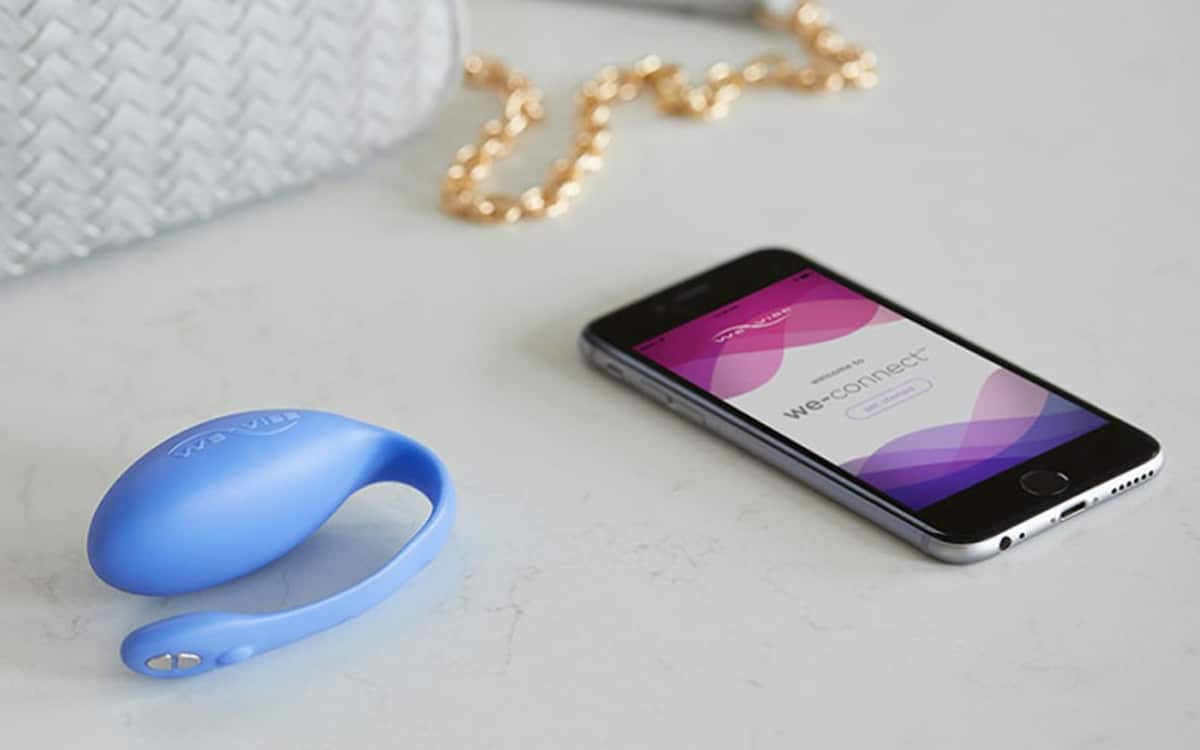
Les chercheurs en sécurité informatique de chez ESET se sont penchés sur la question dans un rapport intitulé “Le sexe à l’ère numérique – Les objets sexuels connectés sont-ils sécurisés ?. Pour l’occasion, ces experts ont porté leur attention sur deux sex-toys au top des ventes actuellement : le WE-Vibe Jive, un œuf vibrant vendu 119 € sur Amazon, et le Lovense Max, un masturbateur masculin proposé à 99 € sur le site du constructeur Lovense.
À lire également : Mozilla conseille de mettre un mot de passe sur vos sextoys pour la Saint Valentin
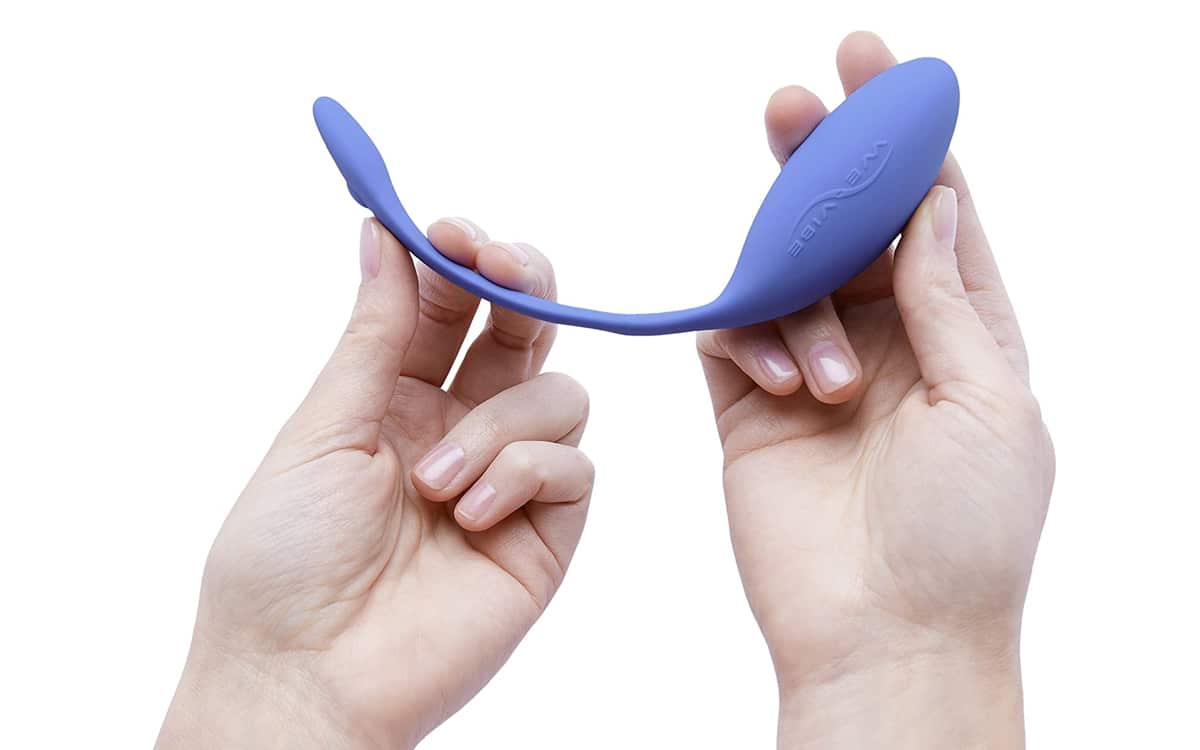
Pour savoir si ces sex-toys abritaient bel et bien des failles de sécurité, les chercheurs ont d’abord scruté les applications compagnons des deux appareils, à savoir We-Connect et Lovense Remote. En premier lieu, les experts d’ESET ont découvert que le We-Vibe Jive utilisait une méthode de jumelage très peu sécurisée.
Et pour cause, puisque le code clé temporaire est le chiffre zéro. De fait, n’importe quel attaquant peut se relier à l’appareil en rentrant simplement zéro comme clé. Une fois dans la place, le pirate peut notamment prendre le contrôle de l’appareil à distance. Le problème est le même chez le Lovense Max, qui n’utilise pas d’authentification pour les connexions Bluetooth Low Energy (BLE).
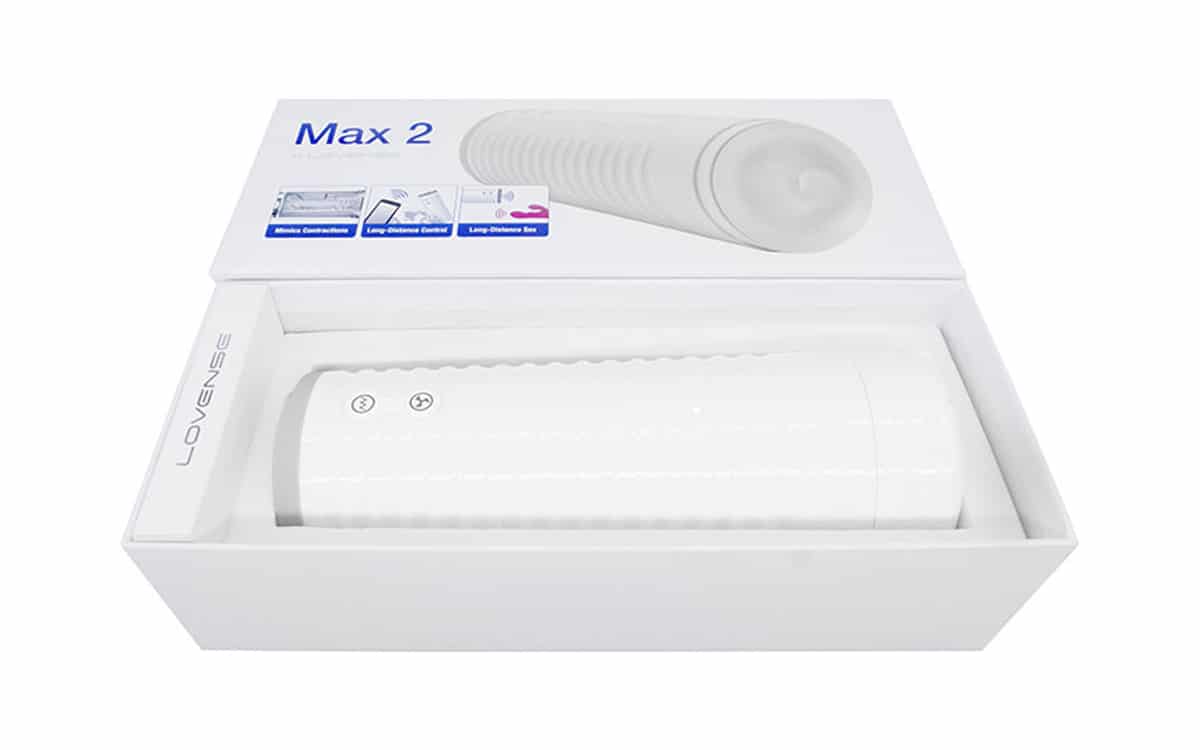
Concernant les deux applications compagnon, les chercheurs confirment la présence de plusieurs failles qui permettent notamment à un attaquant d’accéder aux données de géolocalisation du smartphone, de partager des photos à des tiers à l’insu des utilisateurs, ou encore d’obtenir l’accès aux fichiers multimédias précédemment partagées. Cerise sur le gâteau, l’application Lovense Remote affiche en clair les adresses mail des utilisateurs durant un chat.
“Bien que la sécurité ne semble pas être une priorité pour la plupart des objets pour adultes à l’heure actuelle, les utilisateurs peuvent prendre certaines mesures pour se protéger, notamment éviter d’utiliser les appareils dans les lieux publics, ou des zones de passage tels que des hôtels. Ils doivent uniquement connecter l’objet intelligent à son application mobile lorsqu’il est utilisé, car cela empêchera l’appareil d’annoncer sa présence d’acteurs malveillants potentiels”, recommandent les chercheurs d’ESET.
Les deux constructeurs concernés affirment avoir corrigé l’intégralité des failles repérées par ESET. Pour rappel, un hacker avait trouvé le moyen de verrouiller des ceintures de chasteté connectées pour extorquer de l’argent.
Source : The News Market