Un malware indétectable par les antivirus s’attaque aux cartes graphiques AMD et Nvidia

Un malware d’un nouveau genre vient d’être mis au point et il pourrait faire beaucoup de bruit (et de mal) dans les prochaines semaines. Car plutôt que d’être exécuté par le CPU de l’ordinateur, il s’en prend au GPU du PC.
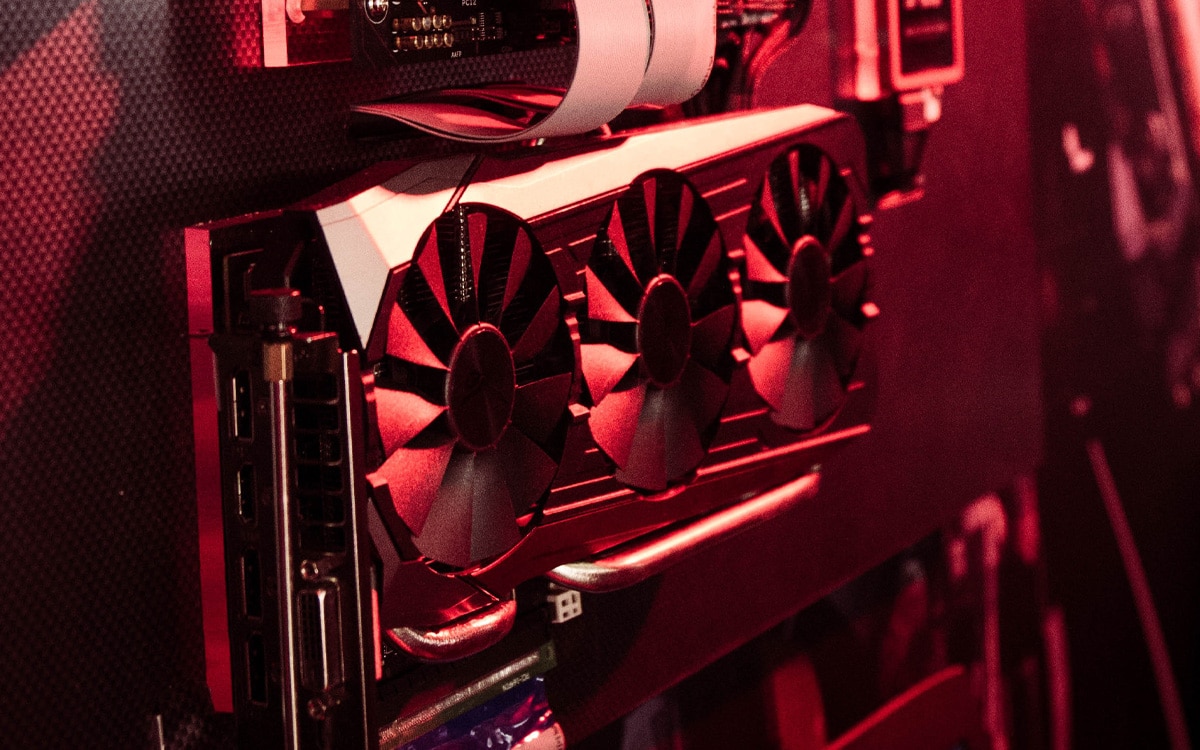
Sur un forum spécialisé, un hacker proposait très récemment de vendre une preuve de concept concernant une technique inédite de diffusion de malware. Inédite, car il dissimule du code malveillant dans le buffer du GPU, et parvient même à l’y exécuter directement, sans passer par le CPU de l’ordinateur infecté.
Si le message a été posté le 8 août dernier sur le forum de hack, la preuve de concept a été vendue le 25 août. Bien qu’aucune information sur l’accord entre le vendeur et l’acheteur n’ait été fournie, les experts en sécurité de VX-Underground expliquent que la menace est réelle. Le logiciel malveillant permet bien l’exécution binaire dans l’espace mémoire du GPU et ils en feront prochainement la démonstration.
Ce malware qui s’attaque au GPU de la machine est indétectable par les antivirus
Selon le “vendeur”, la technique employée n’est utilisable que sur les systèmes Windows qui prennent en charge les versions 2.0 et supérieures d’OpenCL (une API doublée d’un langage de programmation proche du C, la dernière version en date étant la 3.0). Les utilisateurs de macOS ou de Linux peuvent donc dormir sur leurs deux oreilles pour le moment.
À l’heure actuelle, ce type de malware est indétectable par les antivirus classiques, puisque leurs logiciels n’analysent pas le code du GPU. Les éditeurs vont donc devoir revoir leur copie rapidement. L’auteur du malware déclare qu’il a testé avec succès sa méthode sur les différents modèles de GPU suivants :
- Intel UHD 620
- Intel UHD 630
- AMD Radeon RX 5700
- Nvidia GeForce GTX 740M
- Nvidia GeForce GTX 1650
Bien entendu, si on ne trouve pas dans cette liste de modèles récents comme la GeForce RTX 3080 ou la Radeon RX 6900, elle n’a rien d’exhaustif : il s’agit très vraisemblablement des modèles AMD, Nvidia et Intel dont dispose le hacker. En réalité, des centaines de modèles de GPU récents ou anciens sont potentiellement concernées, surtout quand on sait qu’OpenCL 2.0 est sorti en 2013.
À lire aussi : Windows Defender peut utiliser le GPU pour détecter les malwares sans ralentir le PC
Ce n’est pas tout à fait la première fois qu’un malware s’attaque au GPU du PC. En 2013 déjà, des chercheurs de l’Université de Colombia à New York et l’Institute Of Computer Science Foundation for Research and Technology en Grèce avaient démontré qu’il était possible de stocker des keyloggers dans les GPU. En 2015, les inventeurs du rootkit JellyFish avaient également dévoilé un keylogger exploitant la carte graphique de l’ordinateur, le tout en opérant à distance. Le hacker responsable du nouveau code malveillant explique quant à lui que sa méthode est totalement différente et qu’elle ne fait en aucun cas appel à un mappage de code vers l’espace utilisateur.
Recently an unknown individual sold a malware technique to a group of Threat Actors.
This malcode allowed binaries to be executed by the GPU, and in GPU memory address space, rather the CPUs.
We will demonstrate this technique soon.
— vx-underground (@vxunderground) August 29, 2021
Source : Bleeping Computer