Google Home, Amazon Echo, HomePod : pourquoi il faut s’inquiéter du piratage des enceintes connectés

Google Home, Amazon Echo, HomePod… alors que les enceintes connectées trouvent leur chemin dans nos maisons, la question du piratage se pose de plus en plus. Aussi inoffensives qu’elles puissent paraître, les enceintes connectées peuvent en effet commander les objets connectés, lancer des applications, ou encore faire des achats. Or, en plus de failles de sécurités logicielles, elles sont également vulnérables à plusieurs types d’attaques impliquant des commandes vocales.
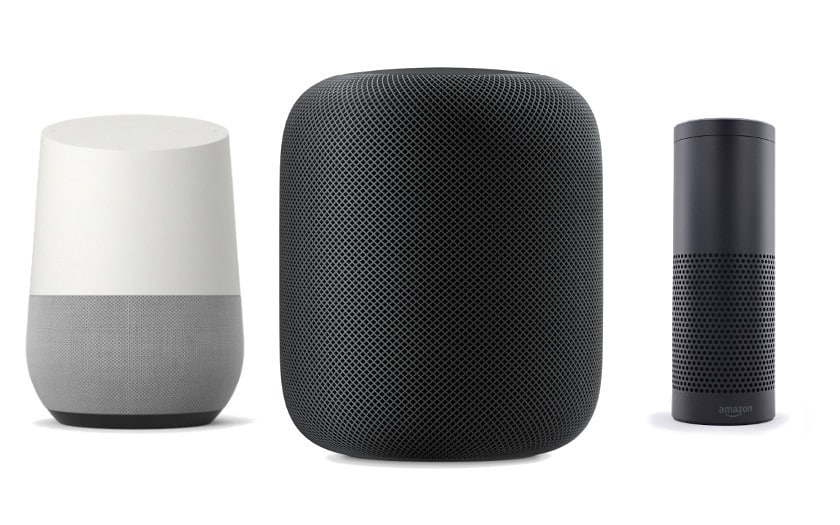
Lorsque l’on pense à Google Home, à Amazon Echo ou au HomePod on a tendance à minorer la question de la sécurité. Pourtant ces enceintes connectées à Google Assistant, Amazon Alexa ou Siri, de puissants assistants personnels, ouvrent de nouveaux horizons pour les hackers qui peuvent réaliser de nouveaux types d’attaques n’impliquant pas directement l’ouverture d’un programme par la victime ou la visite d’une page web détournée, entre autres exemples. En s’appuyant sur la manière dont ces assistants fonctionnent, il est possible de lancer des programmes à distance, ouvrir des pages web, faire des achats, contrôler les objets connectés et même prendre le contrôle du microphone pour espionner les conversations.
Google Home, Amazon Echo, HomePod : comment des hackers peuvent pirater les enceintes connectées
Google Home, Amazon Echo, et le HomePod sont vulnérables à des attaques logicielles : fondamentalement ces enceintes sont en effet des ordinateurs connectés en permanence à internet. En 2017, le chercheur en sécurité Mark Barnes (MWR Info Security) avait ainsi montré comment exploiter des failles de sécurité de la variante de Linux installée sur les Amazon Echo pour ouvrir un invite de commandes avec privilèges administrateur à distance. Permettant de faire dire n’importe quoi à l’enceinte. Mais aussi, par exemple, d’espionner toutes les conversations qui se tiennent autour de l’Amazon Echo en écoutant le micro.
Bien sûr, la partie logicielle peut être patchée et avec des mises à jour régulières, la sécurité peut, de ces côté, être plutôt bien garantie. Mais il existe d’autres types d’attaques plus sournoises, et difficiles à éviter. La première implique de tout simplement tenter de parler à l’enceinte pour lui faire réaliser des actions. Un hacker peut par exemple mettre les mots ‘Ok Google’, ‘Dis Siri’ ou ‘Alexa’ dans une vidéo, suivi d’une action à réaliser. Ce qui peut, par exemple, lancer, sur une enceinte comme Amazon Alexa, des skills non officielles. Pour rendre la chose moins détectable, les hackers peuvent cacher leur commandes dans des phrases homophones, c’est à dire qui sonnent pareil qu’une commande (et sera comprise comme telle).
Donner des ordres discrets voire inaudibles : c’est possible !
Une variante plus sophistiquée consiste à combiner ce genre d’attaques avec une application malveillante discrète. Par exemple un programme populaire qui fonctionne normalement, mais qui est capable de reconnaitre une commande vocale, et de commander à l’assistant vocal de répondre d’une certaine manière, tout en déclenchant le lancement de code malveillant, ou l’ouverture d’une page web. Ainsi une commande discrète diffusée dans une vidéo YouTube peut déclencher le réveil d’une application malveillante, ou le lancement d’une autre application, qui va alors faire répondre l’assistant par quelque chose laissant par exemple penser que l’application a été fermée alors qu’elle tourne toujours en tâche de fond.
Ces deux techniques ont d’ailleurs fait l’objet d’une publication de l’académie chinoise des Sciences. Enfin, et c’est sans doute plus inquiétant, il est possible de complètement dissimuler la tentative de piratage en lançant des commandes inaudibles pour l’oreille humaine. Dans un article de mai 2018, le New York Times rapporte que Siri, Alexa et Google Assistant réagissent tous lorsqu’on leur donne des ordres vocaux dans la bande des ultrasons – une attaque baptisée DolphinAttack. Dans la vidéo qui suit, les chercheurs de l’université de Zhejiang font la démonstration de l’attaque sur un iPhone. Ce type de commandes a besoin néanmoins d’une relative proximité de la cible vis à vis du dispositif qui diffuse les ultrasons.
Ces derniers ne traversent pas, non plus, les murs. Mais s’accommodent bien d’une fenêtre ouverte – des chercheurs de l’Université d’Illinois ont montré que l’attaque pouvait être menée à une distance d’un peu plus de 7 mètres. De leur côté, les fabricants d’enceintes assurent tous prendre des mesures pour que leurs enceintes soient sécurisées. Apple assure que le HomePod ne peut pas réaliser certaines actions sensibles, dont déverrouiller les portes, et exige le déverrouillage des iPhone et iPad avant de réaliser certaines actions.
Google assure que son assistant a des dispositifs de sécurité contre les commandes inaudibles. Enfin Amazon se contente de dire avoir pris des mesures pour sécuriser son enceinte Echo. Reste que ce genre d’attaques reste possible sur ces enceintes. Et il existe peu de moyens de réellement se protéger, côté utilisateur, si ce n’est procéder à des mises à jour régulières et faire très attention aux applications installées sur tous les appareils. En janvier 2018, Google Home s’était écoulé à 10 millions d’unités dans le monde. Avec des prix raisonnables et une politique commerciale agressive (Google Home Mini est parfois offert avec d’autres achats), ces enceintes vont de plus en plus trouver leur place dans les foyers.
Sans compter l’arrivée prochaine d’Amazon Echo, du HomePod, et de Djingo l’enceinte connectée d’Orange. La sécurité des enceintes connectées peut alors devenir un problème majeur. Que pensez-vous de l’intrusion de ces nouveaux appareils dans nos maisons et le risque qu’ils posent en terme de sécurité ? Partagez votre opinion dans les commentaires !