Ce bug vieux de 16 ans met en danger des millions de routeurs et il pourrait ne jamais être corrigé

Un chercheur en cybersécurité dévoile une faille affectant de nombreux routeurs à travers le monde. Elle concerne un composant de Broadcom, qui dit avoir corrigé la vulnérabilité il y a des années. Pourtant, elle est toujours là.
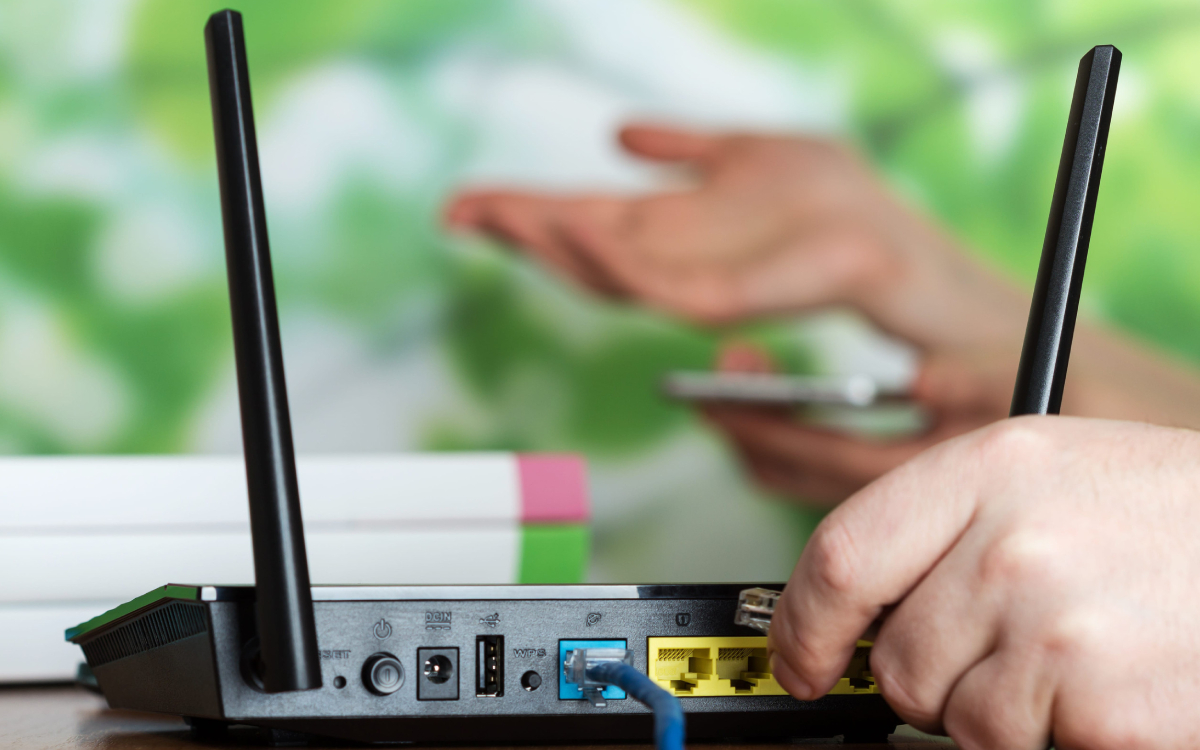
Ce n’est un secret pour personne : votre routeur Wi-Fi est une porte d’entrée de choix pour les cybercriminels. Après tout, c’est à lui que se connecte les objets de votre domicile. La sécurité de ces boitiers est donc primordiale, surtout avec la prolifération des attaques menées par des agents IA, faciles à mettre en place. En théorie, les failles repérées sont rapidement corrigées via le déploiement d’une mise à jour des appareils. Mais parfois, la réalité est un peu plus compliquée.
En juillet 2026, le chercheur en cybersécurité Quentin Kaiser informe Broadcom de la découverte d’une faille dans un de ses anciens composants. Il gère la connexion WPS, celle qui permet d’associer un appareil au routeur en appuyant sur un bouton. Rappelons que Broadcom est une entreprise américaine spécialisée notamment dans la conception de semi-conducteurs.
Son nom ne vous dit peut-être rien, et pourtant leurs puces équipent énormément de smartphones Android et les iPhone à travers le monde. Idem pour les routeurs de nombreuses marques et d’autres types d’appareils. La firme reçoit bien le message de Kaiser, mais répond d’une manière à laquelle il ne s’attendait probablement pas.
Censée être corrigée depuis 8 ans, une faille affecte encore des millions de routeurs
Le 28 juillet 2026, Broadcom répond à l’expert qu’elle est au courant de cette faille depuis 2018 et qu’un correctif est disponible. Elle l’invite à se rapprocher des fabricants des routeurs pour plus de détails. Mais Kaiser répond que le patch déployé à l’époque en toute discrétion n’est pas complet. La vraie solution de Broadcom consisterait en un kit logiciel plus récent qui supprime le composant vulnérable. Sauf que c’est aux fabricants de basculer sur ce nouveau kit, ce qu’ils n’ont pas nécessairement fait.
Lire aussi – 2 millions de téléviseurs et routeurs piratés : le FBI met au jour un gigantesque réseau de hackers
Toujours d’après Kaiser, Broadcom aurait refusé d’attribuer un identifiant CVE au bug (la base de données publique qui compile les failles de sécurités des appareils électroniques). Même chose quand il a voulu obtenir une copie de l’avis qu’elle a envoyé aux fabricants il y a des années de ça. Il faut savoir que Broadcom est l’une des entités autorisées à délivrer des identifiants CVE. Elle peut donc décider de ne pas le faire pour ses propres produits.
L’entreprise explique que le logiciel concerné par la faille est obsolète et n’est plus pris en charge. Autrement dit : circulez, il n’y a rien à voir. Pourtant, Quentin Kaiser a pu démontrer qu’exploiter le bug est encore possible et que des millions de vieux routeurs en circulation sont impactés.
Comment fonctionne la faille et quels sont les modèles de routeurs concernés ?
Pour résumer, lorsque vous appuyez sur le bouton WPS du routeur pour connecter un appareil, des données fragmentées arrivent au boitier. À cause de la faille, le logiciel les réassemble sans vérifier si le résultat tient dans l’espace mémoire qui lui a été alloué, ce qu’il devrait faire. Kaiser explique que n’importe qui peut donc accéder à ce code en se connectant sans fil au routeur, et ce avant que l’appairage soit terminé. Cela veut dire qu’une personne n’a pas besoin d’appuyer sur le bouton du routeur ou de l’appareil à connecter, ni d’une clé réseau ou d’un code PIN.
Lire aussi – Cette faille Wi-Fi permet de vous identifier par votre façon de marcher, même sans accès au réseau
Si vous êtes à portée, vous pouvez lire la mémoire du routeur et y exécuter du code malveillant. Kaiser ne donne pas de mesures précises, mais parle d’une faille exploitable « depuis l’autre côté de la rue ». Le chercheur a fait le test avec, entre autres, un routeur fourni par l’opérateur Orange Belgique. Il a réussi à en extraire le mot de passe Wi-Fi pour se connecter au réseau. À partir de là, il peut faire à peu près ce qu’il veut, à distance et sans que vous vous en rendiez compte.
Quentin Kaiser donne une liste non exhaustive des routeurs concernés et on y trouve de nombreuses marques : Netgear, TP-Link, Huawei, ZTE… Certains routeurs proviennent de fournisseurs d’accès à Internet (FAI). C’est pourquoi vous pouvez voir des noms comme RED by SFR. Le point commun des tous ces modèles est qu’ils sont anciens, mais beaucoup sont encore utilisés aujourd’hui.
Que faire si vous possédez un des routeurs impactés ?
Les solutions sont minces. Sur les routeurs intégrant d’anciennes puces Broadcom (BCM3380, BCM3383 et BCM33834), la faille est carrément impossible à corriger. Pour les autres, c’est aux fabricants et FAI de faire le nécessaire. Ce qui veut parfois dire revenir sur des appareils dont la prise en charge s’est arrêtée il y a des années. Sinon, il faut changer de routeur. Dans l’attente, modifier le mot de passe de votre Wi-Fi ne sert à rien puisque l’accès indésirable se fait avant toute connexion à ce dernier.
Même désactiver le WPS dans les paramètres du routeur ne garantit pas de vous mettre à l’abri. Kaiser note que cela « pourrait ne pas supprimer ou désactiver complètement l’analyseur vulnérable ». Ça peut apparemment fonctionner si c’est le FAI qui désactive le WPS de son côté, mais il est très peu probable que cela arrive.
Rien qu’en Belgique, Kaiser estime qu’environ 1,5 million de routeurs sont concernés par cette faille, dont 210 000 fournis par Orange Belgique. Il précise que ce sont des calculs approximatifs et que le vrai nombre est inconnu à ce jour.