Cette nouvelle attaque pousse les utilisateurs Windows à exécuter une commande qui installe un malware

Des cybercriminels utilisent une nouvelle méthode pour piéger les utilisateurs Windows. Une simple commande peut suffire à infecter un ordinateur. Microsoft met désormais en garde contre cette technique en pleine expansion.
Les cyberattaques visant les ordinateurs Windows se multiplient depuis plusieurs années. Les pirates utilisent des techniques toujours plus variées pour contourner les protections du système. Beaucoup de ces méthodes reposent sur des messages trompeurs ou de faux avertissements de sécurité. L’utilisateur est alors incité à effectuer une manipulation qui déclenche lui-même l’installation d’un logiciel malveillant.
Ces méthodes prennent souvent la forme de faux messages d’erreur ou d’alertes de sécurité. Nous évoquions récemment une campagne qui utilisait un faux écran bleu de Windows pour faire croire à une panne critique. Le message invitait ensuite la victime à copier un script dans la fenêtre “Exécuter” du système. En réalité, cette commande installait un malware capable de voler des données sensibles. Cette technique, appelée ClickFix, continue d’évoluer et les cybercriminels viennent de trouver une nouvelle manière de l’utiliser.
Microsoft Defender Experts identified a widespread ClickFix social engineering campaign in February 2026 leveraging Windows Terminal as the primary execution mechanism. Rather than the traditional Win + R → paste → execute technique, this campaign instructs targets to use the… pic.twitter.com/HJx3B4YBJP
— Microsoft Threat Intelligence (@MsftSecIntel) March 5, 2026
Une attaque ClickFix détourne maintenant Windows Terminal pour installer le malware Lumma Stealer
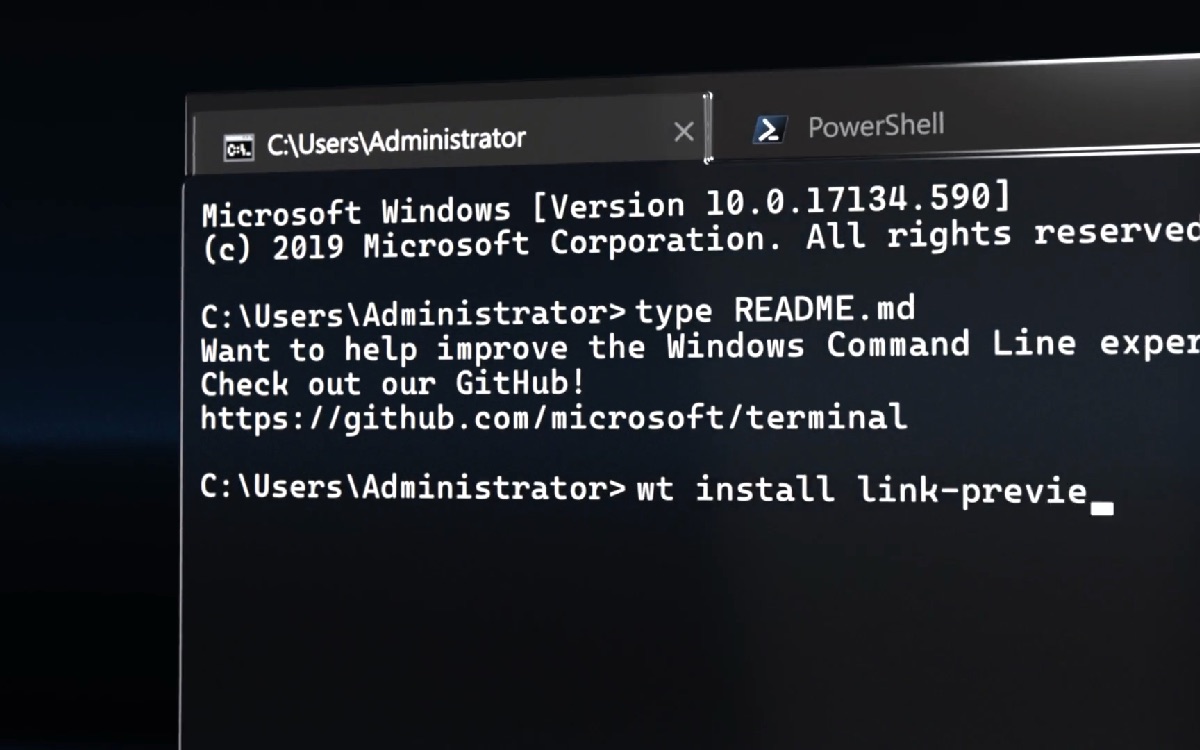
Selon une alerte publiée par Microsoft, une nouvelle campagne de phishing observée depuis février 2026 utilise désormais Windows Terminal pour piéger les victimes. Les utilisateurs sont redirigés vers des sites compromis ou malveillants. Une fausse alerte de sécurité apparaît alors à l’écran et affirme qu’un problème doit être corrigé immédiatement. Le message demande ensuite de copier une commande et de l’exécuter dans Windows Terminal.
Cette méthode remplace l’ancienne technique qui utilisait la fenêtre Exécuter de Windows, accessible avec le raccourci Win + R. Les outils de sécurité ont commencé à mieux détecter les attaques lancées depuis cette interface. Les pirates ont donc choisi d’exploiter Windows Terminal, une application plus récente permettant d’exécuter des commandes système. Une fois la commande collée, un malware appelé Lumma Stealer peut s’installer sur l’ordinateur. Ce programme malveillant est conçu pour voler de nombreuses informations sensibles. Il peut récupérer des identifiants enregistrés dans les navigateurs, des cookies de session ou encore des données de portefeuilles de cryptomonnaies. Microsoft recommande de ne jamais exécuter une commande proposée par un site web ou un message d’erreur suspect.