Dell : des failles de sécurité énormes dans “SupportAssist” menacent 30 millions de PC

Une série de failles de sécurité énormes dans la suite SupportAssist, préinstallée sur 129 modèles de PC Dell, menace dangereusement la sécurité de plus de 30 millions de machines. Dell a déjà mis en ligne plusieurs correctifs.
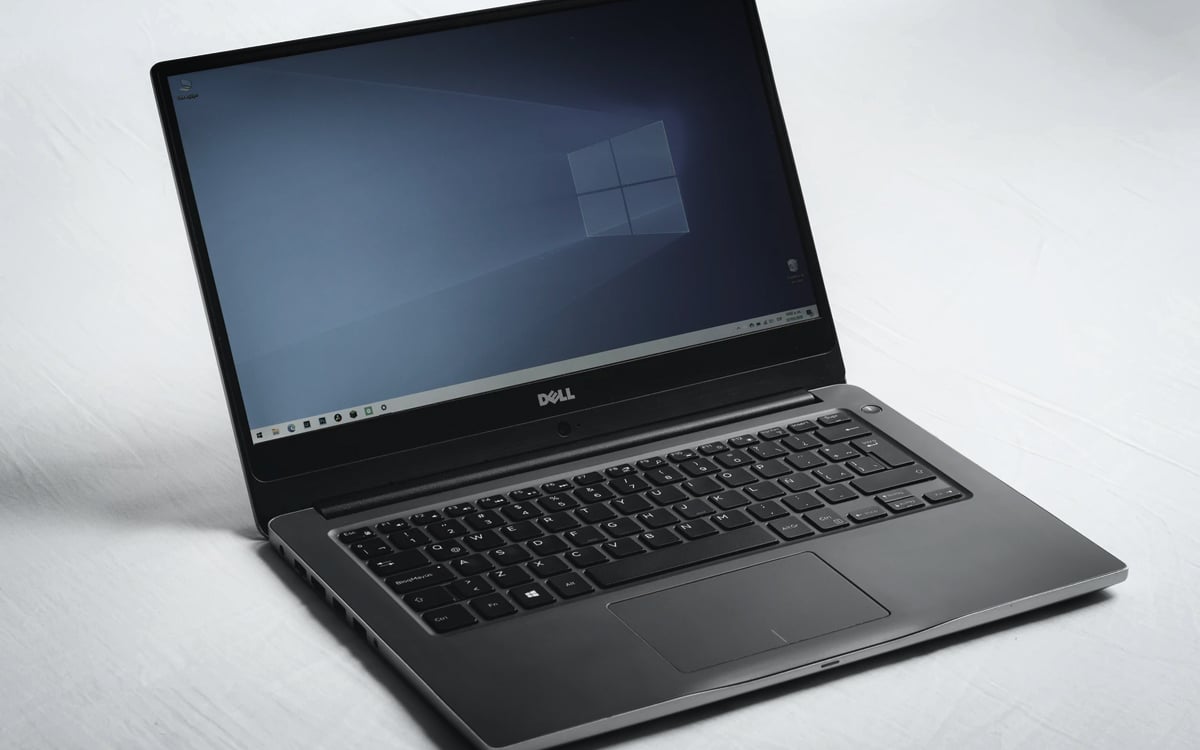
Dell fait partie de ces constructeurs de PC qui préinstallent leur suite logicielle sur les machines neuves. L’utilisateur peut tout à fait la désinstaller. Elle n’est en aucun cas indispensable au fonctionnement des PC Dell qui peuvent très bien se contenter de Windows Update, et de quelques mises à jour manuelles de drivers et firmware BIOS de temps en temps.
Reste que cette pratique fait toujours courir un risque supplémentaire de sécurité aux utilisateurs, et le dernier rapport de la firme Eclypsium ne fait rien pour contredire cette observation. Quatre failles de sécurité ont en effet été découvertes, avec un score CVSS de 8,3/10 qui montrent qu’elles sont, prises ensemble, très dangereuses.
Lire également : Dell est attaqué en justice pour publicité mensongère sur un PC Alienware
Dell publie des correctifs suite à la découverte de failles de sécurité
Elles permettent en effet à des attaquants distants de se faire passer pour Dell.com, de prendre contrôle de la procédure de boot sur la machine visée, de sorte qu’il devient possible de casser des dispositifs à la base de la sécurité de Windows. La plupart de ces failles résident dans la suite “SupportAssist” et le composant “BIOSConnect”.
SupportAssist est “préinstallé sur la plupart des ordinateurs Dell sous Windows”, quant à BIOSConnect, il s’agit de fournir des mises à jour firmware à distance, ainsi que de gérer une partie de la récupération système. Eclypsium explique : “une telle attaque permettrait à des adversaires de prendre le contrôle de la procédure de boot et de subvertir les contrôles de sécurité de haut niveau du système d’exploitation”.
La firme ajoute : “le problème touche 129 modèles d’ordinateur Dell dans les segments grand public et business avec des ordinateurs portables, de bureau et tablettes, y compris lorsque ces appareils sont protégées par Secure Boot, ainsi que les PC dits ‘Dell Secured-core'”. En tout, cela représente pas moins de 30 millions de PC.
Dans le détail, l’une des vulnérabilités permet d’établir une connexion TLS non sécurisée entre le BIOS et Dell (CVE-2021-21571). Tandis que les trois autres failles sont de type “dépassement de taille mémoire tampon” (CVE-2021-21572, CVE-2021-21573 et CVE-2021-21574). Deux des failles “touchent le processus de récupération système” tandis que les autres affectent le processus de mise à jour du BIOS.
Ce n’est pas la première fois que les logiciels Dell sont montrés du doigt
Toutes peuvent, prises indépendamment, conduire à l’exécution de code arbitraire dans le BIOS. Selon Eclypsium, tous les utilisateurs touchés devront mettre à jour leur BIOS. La firme recommande néanmoins de ne pas suivre les conseils de Dell et d’utiliser une alternative au logiciel BIOSConnect. Les failles CVE-2021-21573 et CVE-2021-21574 ont déjà été corrigées dans la mise à jour cumulative du 28 mai 2021.
Les failles CVE-2021-21571 et CVE-2021-21572 ne seront complètement corrigées qu’après la mise à jour du firmware de la machine. Si vous ne pouvez pas immédiatement faire la mise à jour il est recommandé de désactiver dès maintenant BIOSConnect depuis la page BIOS au démarrage de l’ordinateur. Ce n’est pas la première fois que les clients Dell sont ainsi touchés par des failles venues des logiciels du constructeur.
Le mois dernier, Dell a corrigé une faille qui permettait de mener une attaque de type élévation de privilèges. En 2020, une faille a été corrigée SupportAssist – elle permettait rien de moins que l’exécution de code arbitraire à distance et l’élévation des privilèges. Ce qui ressemblait déjà à ce qui s’était passé il y a deux ans, quand le même type de failles dans SupportAssist avait déjà été signalé. Et on trouve même un rapport datant de 2015, avec le même genre de signalement.
Si vous possédez une machine Dell, on vous recommande donc de passer en revue les logiciels préinstallés par le constructeur et d’en désinstaller la plupart. Les seuls qui risquent de vous être un tant soit peu indispensables sont les logiciels qui permettent de régler l’éclairage RGB sur les ordinateurs Alienware.
Pour le reste, le gros des mis à jour peut se faire tout seul via Windows Update, avec seulement, on vous le disait, quelques installations manuelles de drivers lorsque cela se justifie. Au final, vous renforcerez votre sécurité, sans trop d’impact négatif sur l’expérience utilisateur.
Source : Eclypsium