Samsung Galaxy : plusieurs failles zéro-day ont permis d’espionner les utilisateurs !

Les chercheurs en sécurité informatique du Google Project Zéro ont découvert la présence de plusieurs failles de sécurité inédites sur les Samsung Galaxy S10, A50 et A51. Selon la structure, ces vulnérabilités ont été utilisées par une société spécialisée dans la surveillance pour espionner de nombreux utilisateurs à travers le monde.
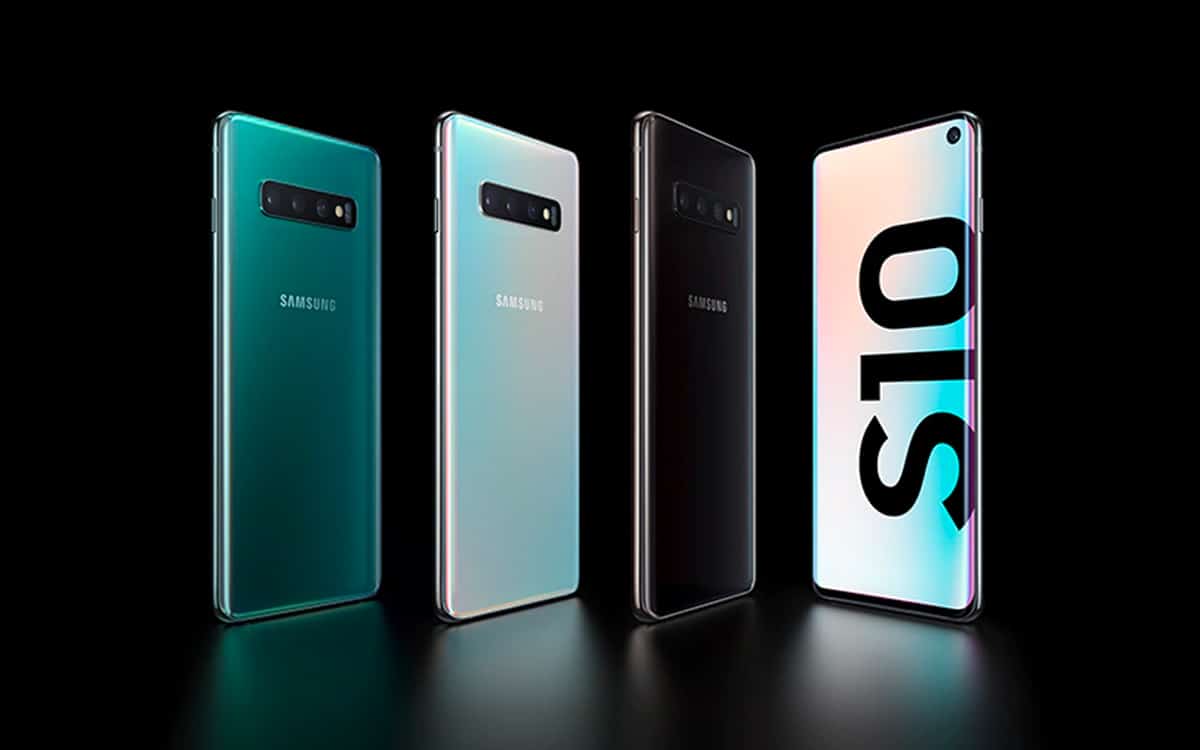
Samsung Galaxy faille zéro Day
Crédits : Samsung

Alors que nous avons appris ce vendredi 11 novembre que les Google Pixel peuvent être piratés avec une simple carte SIM, c’est au tour d’anciens smartphones Samsung d’être au centre d’une nouvelle inquiétude. En effet, les chercheurs en sécurité informatique ont découvert la présence de plusieurs failles Zero-Day au sein des Galaxy S10, A50 et A51.

D’après les experts de la firme de Mountain View, ces vulnérabilités ont été exploitées par un fournisseur de services de surveillance pour espionner des utilisateurs et subtiliser des données sensibles. La structure ajoute que seuls les appareils équipés de la puce Exynos sont concernés. En d’autres termes, les victimes étaient situées en Europe, au Moyen-Orient ou en Afrique.

A lire également : Samsung – une faille de sécurité touche des millions de smartphones Galaxy, installez vite la mise à jour

Un logiciel espion développé par une société italienne

Google n’a pas dévoilé l’identité de cette entreprise, mais a indiqué que les vulnérabilités semblent faire partie d’une chaîne d’infection. Notez que l’équipe de recherche n’a réussi à obtenir qu’un composant de l’application d’exploitation. En d’autres termes, elle ne sait toujours pas quelle est la charge utile finale. Néanmoins, nos confrères du site TechCrunch ont émis une hypothèse : il pourrait s’agir de Hermit, un logiciel espion Android et iOS développé par la société italienne spécialisée dans la surveillance, RCS Lab.

“La première vulnérabilité de cette chaîne, la lecture et l’écriture de fichiers arbitraires, était la base de cette chaîne, et a été utilisée au moins une fois à chaque étape”, précise Maddie Stone, chercheur en sécurité du Google Project Zero dans un billet de blog officiel. Elle poursuit : “Les composants Java des appareils Android n’ont pas tendance à être les cibles les plus populaires des chercheurs en sécurité, malgré leur fonctionnement à un niveau aussi privilégié”. 

Google précise que ces failles, qui ont été corrigées depuis, ont été exploitées par une application Android malveillante, que l’utilisateur a pu télécharger hors du Play Store. Cette appli vérolée permettait à l’attaquant d’accéder au reste du système d’exploitation de l’appareil selon Maddie Stone. Les équipes du Google Project Zero ont signalé les trois vulnérabilités à Samsung vers la fin 2020, et le constructeur sud-coréen a déployé des correctifs sur les smartphones concernés en mars 2021.


Réagissez à cet article !

Demandez nos derniers articles !

-58% sur la Xiaomi Pad 7 : cette tablette n’a pas pris une ride, mais son prix est en forte baisse

La Xiaomi Pad 7 coûte 279 €  de moins qu’à sa sortie, à l’occasion du 11.11 sur AliExpress. Grâce au code PHD40, cette tablette de 11,2 pouces équipée d’un Snapdragon…

Nintendo : vous ne pourrez bientôt plus utiliser votre compte Google pour vous connecter, voici les alternatives

Nintendo a annoncé la fin prochaine du support de la connexion via Google sur sa plateforme. Dès le début de l’année prochaine, il faudra impérativement un identifiant Nintendo pour accéder…

Votre prochaine voiture va coûter plus cher, et le coupable n’a rien à voir avec l’automobile

L’industrie automobile a déjà vécu une crise des semi-conducteurs en 2021, avec des chaînes de montage à l’arrêt. Deux patrons du secteur des puces viennent de tirer la même sonnette…

Abonnés SFR, vous n’avez plus besoin de votre box TV si vous avez une Apple TV

Avec un certain train de retard, SFR vient enfin de lancer son application sur Apple TV, qui permet de se passer de sa box. Celle-ci donne en effet accès aux…

Xiaomi Mix Flip à seulement 365 € : le smartphone pliant est à son prix le plus bas pendant le Singles Days

Vous voulez vous offrir un smartphone pliant ? Plutôt que de dépenser des milliers d’euros dans un iPhone Duo, voici une excellente offre sur le Xiaomi Mix Flip. Grâce à…

Shokz OpenRun Pro 2 à moins de 78 € : ce casque pour sportifs est à prix mini sur AliExpress

Le 11 novembre c’est le Singles Days sur AliExpress. Cette période de promotion est très connue et importante en Asie et elle arrive en France ! À cette occasion, vous…

La grosse mise à jour d’Android 17 est là, voici les nouveautés de la version QPR2

Android 17 QPR2, la deuxième mise à jour majeure de fonctionnalités du système, arrive sur votre Pixel. L’occasion de voir ce que Google apporte de nouveau dans ses smartphones. Comme…

Disney+ à seulement 4,99 €/mois : vous n’avez que quelques jours pour en profiter !

Avec l’hiver qui arrive, les journées sont de plus en plus courtes. Il est donc indispensable de trouver des occupations pour passer de bonnes soirées à la maison. Et la…

Erreur 0x800f0993 : la dernière mise à jour de Windows 11 refuse de s’installer chez certains utilisateurs

Ils sont nombreux depuis hier à rapporter des problèmes lors de l’installation de la dernière mise à jour de Windows 11. C’est généralement la même erreur qui revient : 0x800f0993….

Nvidia : la liaison du patron avec une espionne présumée aurait fait passer 240 000 puces interdites en Chine

Nvidia encaisse les suites de la liaison reconnue par son patron avec une femme soupçonnée d’espionnage. Un nouveau rapport chiffre désormais les puces parties vers la Chine pendant cette période….