Les données de 905 000 plaques d’immatriculation françaises ont fuité, gare aux arnaques aux fausses amendes et aux assurances

Un pirate a mis en vente un fichier contenant les données personnelles liées à 905 000 plaques d’immatriculation françaises. Des escrocs peuvent se servir de ces informations à des fins malveillantes.
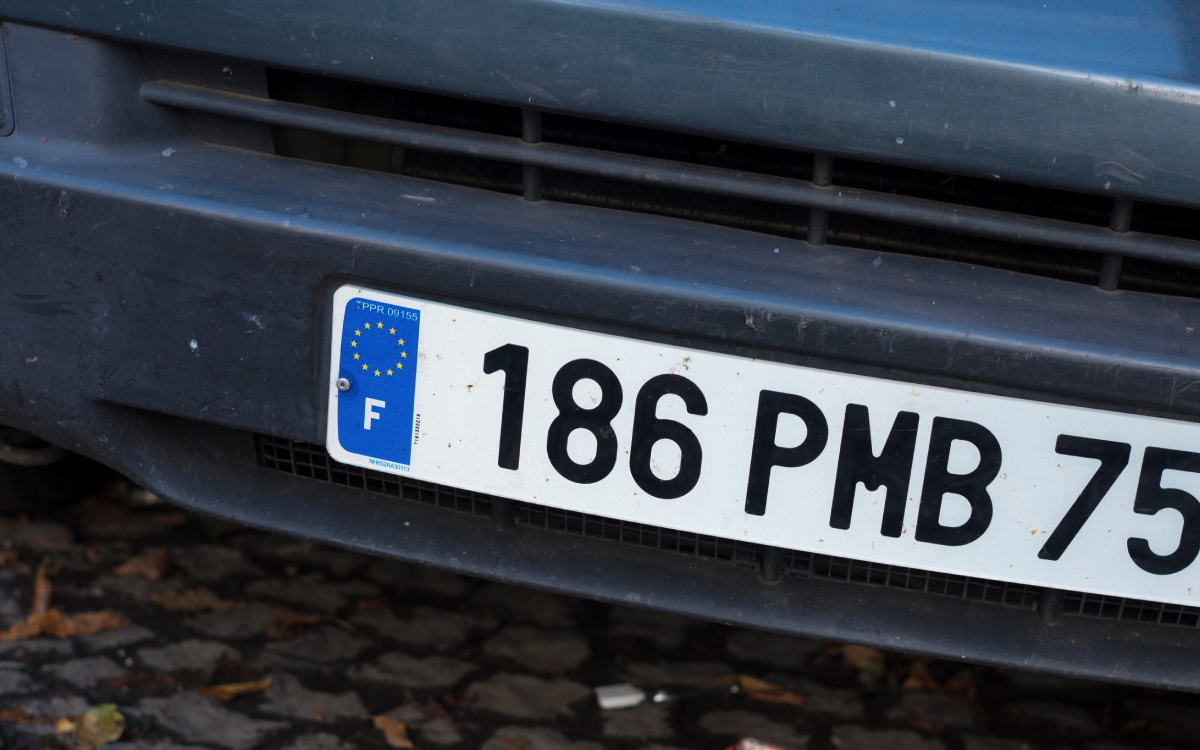
Nouvelle fuite de données massive en France. Sur un forum pour cybercriminels, un certain pirate nommé ChimeraZ annonce avoir en sa possession une base de données de près d’un million de plaques d’immatriculations, associées aux informations personnelles de leurs propriétaires. L’individu met en vente ce fichier et explique qu’il provient d’une fuite d’un site internet, qu’il refuse pour l’instant d’identifier tant que la vente n’est pas conclue.
Il n’est pas surprenant qu’il garde l’origine de ces données secrètes pour le moment. S’il bluffe, il serait facile de vérifier si le site en question a effectivement été piraté. Si ce n’est pas le cas, d’autres cybercriminels chercheraient alors à exploiter la même faille de sécurité pour récupérer les informations sans payer.
Des centaines de milliers de plaques d’immatriculation et les données de leurs propriétaires vendues par un cybercriminel
L’auteur de la publication indique que la base de données contient un total de 905 097 lignes, pour 847 064 plaques d’immatriculation uniques. Il se serait également emparé de 506 003 adresses email uniques et de 474 906 numéros de téléphone uniques. La taille du fichier est de 175 Mo au format JSONL.
L’inquiétude provient du fait que ces numéros de plaque d’immatriculation sont complétés par d’autres informations personnelles permettant d’identifier et d’entre en contact avec les personnes concernées : noms et prénoms, coordonnées téléphoniques, adresses email, adresses postales et date d’enregistrement. Il semblerait que le fichier ne dispose pas de coordonnées bancaires ou d’identifiants de connexion et de mots de passe du site d’où provient la fuite.
En regardant de plus près les captures d’écran partagées par le pirate pour prouver qu’il a bien accès à toutes ces informations, French Breaches s’est rendu compte que les dates d’enregistrement vont jusqu’à 2026 et remontent au moins jusqu’en 2017. Il est toutefois possible que d’autres extraits de la base de données concernent des immatriculations encore plus anciennes.
Il n’est pas clair si le site qui a été piraté en a déjà conscience ou non. A notre connaissance, il n’a en tout cas pas informé la CNIL ou les personnes dont les données ont été dérobées. Il est possible qu’il attende d’avoir comblé ses vulnérabilités pour se manifester. En rendant public son piratage avant d’avoir réparé la faille de sécurité exploitée, la plateforme s’exposerait à de nouvelles attaques.
Fausses amendes, rappels constructeur, assurances ou démarches administratives : les fraudes peuvent adopter bien des formes
Les automobilistes concernés par cette fuite de données s’exposent à de nombreux types de fraude. Ils risquent de devenir la cible de campagnes de phishing ciblées élaborées. Les escrocs pourront plus facilement usurper l’identité d’un acteur légitime et gagner la confiance de leurs victimes grâce aux informations précises qu’ils ont à disposition.
On pense notamment à des messages pour de fausses amendes. On sait que ce genre d’escroquerie a fonctionné par le passé avec de simples emails ou SMS génériques. Ici, en connaissant le nom du conducteur et le numéro de sa plaque d’immatriculation, ces communications auront l’air plus réelles, et bien des proies pourraient tomber dans le panneau. La stratégie est souvent de créer un sentiment d’urgence en menaçant d’une amende majorée, d’un retrait de points sur le permis ou de poursuites judiciaires si un paiement n’est pas rapidement réalisé.
Le hameçonnage pourrait aussi prendre la forme d’un faux rappel constructeur prétextant un problème avec le véhicule. Les arnaqueurs peuvent aussi se faire passer pour une compagnie d’assurance ou pour une administration publique, vous incitant à agir pour régler un prétendu souci.
La vigilance est de mise dès à présent, et ne devra pas faiblir. Les informations pourront être exploitées encore de longues années après la fuite. Il est recommandé de ne pas ouvrir de liens suspects reçus par email ou SMS. Pour vérifier si vous avez vraiment besoin d’agir, connectez-vous à vos comptes en allant chercher vous-même le site officiel ou l’application, pas en y étant redirigé. Bien sûr, ne donnez jamais vos informations bancaires, surtout si on essaie de vous faire croire que le temps presse. Les paiements doivent toujours passer par des intermédiaires sécurisés. Vous pouvez signaler une tentative de phishing par SMS au 33700 (ou sur le site 33700.fr) ainsi que sur la plateforme PHAROS du ministère de l’Intérieur.