Des millions de cartes mère Gigabyte abritent une faille de sécurité critique !

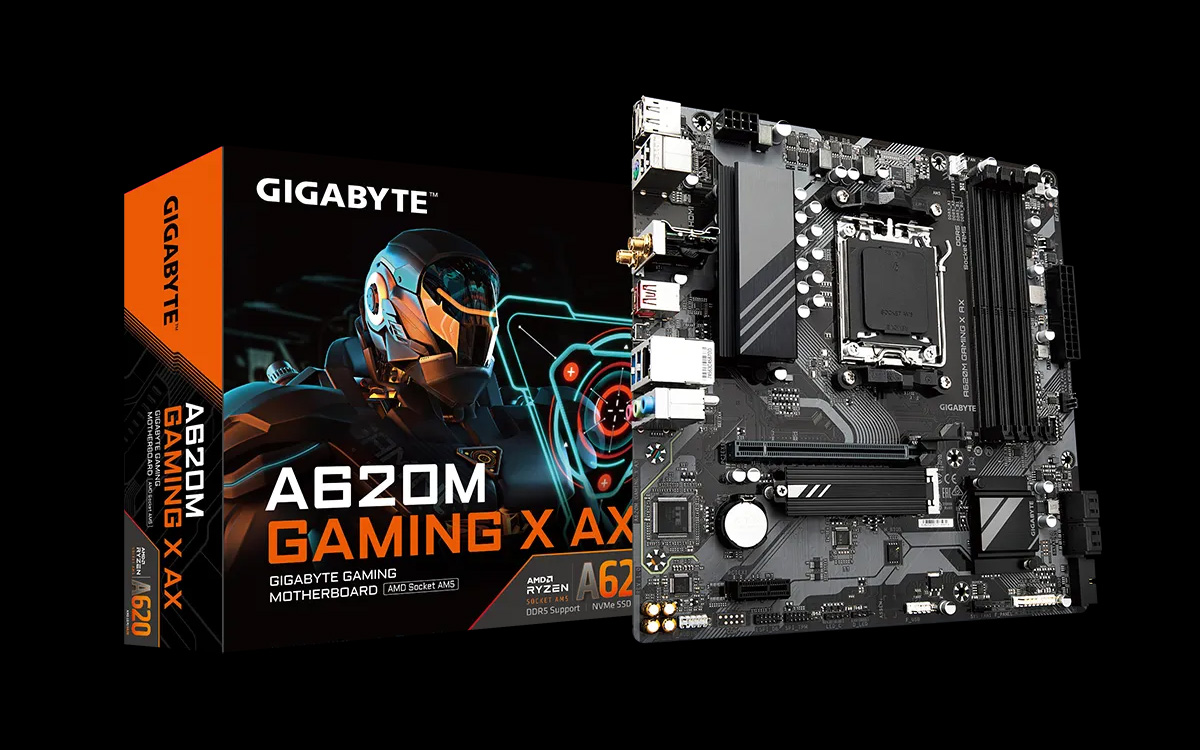
Des millions de cartes mère fabriquées par Gigabyte abritent une faille de sécurité critique. D’après le dernier rapport de la société de sécurité informatique Eclypsium, une “porte dérobée” existe au sein des systèmes du constructeur.
Il y a quelques temps, nous avons évoqué dans nos colonnes cette étude édifiante réalisée par TrendMicro. D’après la société de sécurité informatique, des millions de smartphones ont été infectés par un malware dès leur fabrication.
Dans le cas qui nous intéresse aujourd’hui, il ne s’agit pas de smartphones, mais de cartes mère signées Gigabyte. A en croire le dernier rapport de la firme de cybersécurité Eclypsium, des millions de carte mères fabriquées par la marque ont été livrées avec une porte dérobée dans le micrologiciel.
Une porte dérobée dans des millions de cartes mère
Correctement exploitée, cette faille permettrait à des pirates d’introduire des logiciels malveillants sur ces composants essentiels. Une analyse plus poussée a permis de découvrir que 271 modèles de cartes mères Gigabyte comportaient un mécanisme caché qui exécute discrètement un programme de mise à jour.
Plus précisément, ce processus se connecte à un serveur distant avant de télécharger et exécuter un logiciel. Si de prime abord, cela peut paraître suspect, l’objectif du programme est en réalité tout simple : maintenir le micrologiciel des cartes mère à jour.
A lire également : Les ventes de cartes mères pour PC dégringolent, et ce n’est pas près de s’améliorer
Un programme de mise à jour pas assez sécurisé
Là où le bât blesse, c’est que ce programme de mise à jour n’était pas du tout sécurisé. En effet, il s’avère qu’il télécharge du code sans authentification appropriée, dans certains cas même via une connexion non sécurisée en HTTP. De fait et d’après les chercheurs d’Eclypsium, ces manquements ouvrent un boulevard aux attaques de type Man-in-the-Middle via des réseaux Wi-Fi malveillants.
Grâce à cette technique, des pirates pourraient facilement usurper la source de l’installation du firmware afin d’y déposer à la place des logiciels malveillants. Précision importante, l’outil de mise à jour fonctionne à partir du micrologiciel, ce qui le rend donc immunisé aux programmes antivirus et aux solutions de points de sécurité des terminaisons.
Gigabyte travaille sur un correctif
Pour l’instant, Gigabyte n’a pas encore pris la parole sur le sujet. Néanmoins, les experts d’Eclypsium affirment collaborer avec le constructeur pour développer rapidement un correctif. En attendant, il n’y pas grand chose à faire pour se protéger de cette vulnérabilité.
Eclypsium conseille tout de même “d’analyser et surveiller les systèmes et les mises à jour des microprogrammes afin de détecter les systèmes Gigabyte affectés et les outils de porte dérobée intégrés dans les microprogrammes”. Mais surtout, la société invite les utilisateurs à inspecter et désactiver la fonction “APP Center Download & Install” dans la configuration UEFI/Bios des systèmes Gigabyte et de définir un mot de passe BIOS pour se prémunir de modifications malveillantes.
Source : TechRadar